

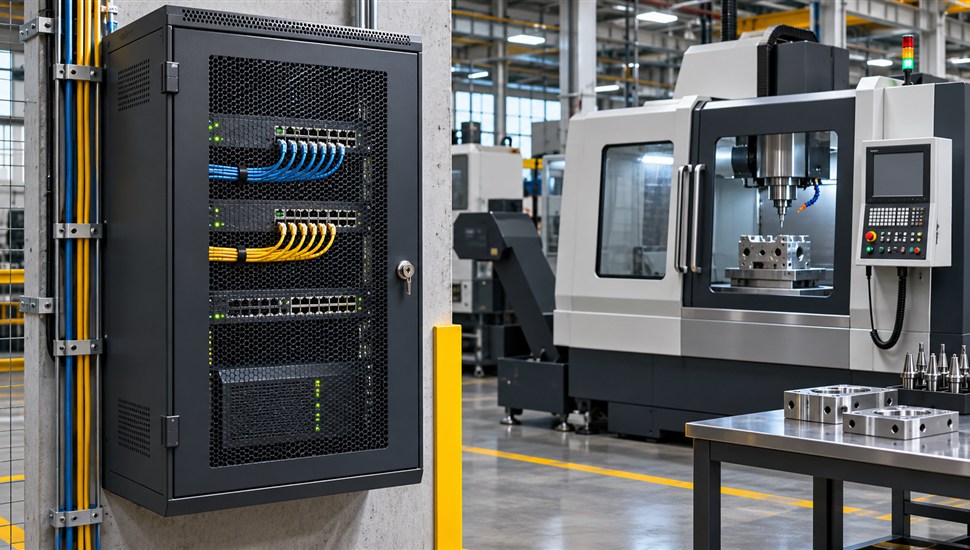
Представьте обычный вторник в цехе: утренняя смена запускает станки, а на экранах стоек ЧПУ вместо приветствия — сообщение о том, что файлы зашифрованы и для восстановления нужно перевести деньги на указанный кошелёк. Управляющие программы, параметры, наладочные данные — всё недоступно. Оборудование при этом физически исправно, но работать не может: без программ и параметров современный обрабатывающий центр — груда металла. Именно так выглядит кибератака на производство: не «киногеничный» взлом, а остановленный цех и счёт убытков, идущий на десятки тысяч рублей каждый час.
В этой статье разберём, почему станочная сеть стала мишенью для атак, чем именно уязвимы стойки Fanuc, Siemens и Syntec, как правильно сегментировать производственную сеть, как организовать удалённый доступ для сервиса без проброса портов и что делать, если шифровальщик уже попал в цеховую сеть. Материал практический: таблицы, чек-лист из 15 пунктов и план действий при инциденте.
Почему станки стали мишенью: разрушение мифа о «невидимом» цехе
Долгое время на заводах считалось, что станочная сеть защищена сама по себе: «мы никому не нужны», «наши стойки не подключены к интернету», «у нас нет секретов». Все три тезиса сегодня не работают.
- Станки подключены к сети. Передача программ по сети, мониторинг состояния, телесервис — реальность любого современного производства. Даже если стойка физически не выходит в интернет, она почти всегда соединена с офисной сетью, где сидят сотрудники, открывающие почту и посещающие сайты.
- Атакуют не ради чертежей. Цель шифровальщика — остановить производство и вынудить заплатить. Для вымогателя простаивающий завод — идеальное давление: каждый час простоя дороже выкупа. Стоимость часа простоя станка с ЧПУ легко считается, и владелец это знает — знает и атакующий.
- Многие атаки нецелевые. Червь вроде WannaCry не выбирает жертву — он автоматически сканирует сеть и заражает всё, где открыт уязвимый протокол. Попасть под раздачу можно, просто оказавшись в неправильном сегменте сети.
- Оборудование годами не обновляется. Стойка ЧПУ работает 15–20 лет, и её программная часть устаревает быстрее, чем механика. По данным аналитиков Positive Technologies, корпоративные сети более 70% промышленных предприятий потенциально уязвимы для внешнего проникновения, а исследования выгрузок из интернета регулярно находят тысячи доступных извне устройств промышленной автоматизации.
Главный сдвиг мышления последних лет: станочная сеть — это не «ИТ-проблема инженеров-программистов», а часть производственного контура, за надёжность которого отвечает главный инженер. Киберустойчивость стала таким же регламентным понятием, как давление в гидросистеме или температура в шпиндельном узле.
Реальные инциденты: когда шифровальщик добирался до производства
Два публичных инцидента стоит знать каждому руководителю производства — они хорошо документированы и показывают два типовых сценария.
WannaCry, 2017 год: червь без участия человека
12 мая 2017 года шифрователь-вымогатель WannaCry за считаные часы заразил сотни тысяч компьютеров более чем в 150 странах. Ключевая особенность: он распространялся сам, через уязвимость протокола SMB 1.0 в Windows (эксплойт EternalBlue, порт 445) — без фишинговых писем и ошибок пользователей. Достаточно одного заражённого устройства в сети, чтобы червь «прошёлся» по всем Windows-машинам, до которых дотянется. Автоконцерн Renault остановил несколько заводов, чтобы проверить и очистить инфраструктуру; останавливались больницы, железные дороги, телеком-операторы.
Для станочной сети этот сценарий самый опасный: тысячи стоек ЧПУ работают под управлением Windows (чаще всего — сильно устаревших версий), а значит автоматически попадают в зону поражения таких червей. Никто не «взламывал станки» — они просто оказались Windows-компьютерами в заражённой сети.
LockerGoga и Norsk Hydro, 2019 год: фишинг и ручное управление
19 марта 2019 года шифровальщик LockerGoga поразил норвежского алюминиевого гиганта Norsk Hydro. Проникновение произошло через целевое фишинговое письмо примерно за три месяца до атаки. ИТ-системы были зашифрованы, и часть производственных площадок пришлось перевести в ручной режим работы или остановить. Компания отказалась платить выкуп, привлекла крупнейших специалистов по восстановлению и действовала максимально открыто — но ущерб всё равно оценивался в десятки миллионов долларов, а восстановление заняло недели.
Уроки для любого завода: вход в корпоративную сеть — это через месяцы вход в цеховую; наличие отработанного «ручного режима» и актуальных резервных копий определяет, будет ли инцидент катастрофой или аварией на пару смен.
Векторы проникновения в станочную сеть
Прежде чем строить защиту, важно понимать, каким путём вредоносное программное обеспечение реально попадает в цех. В таблице — шесть типовых векторов и барьеры против каждого.
| Вектор | Сценарий | Чем опасно | Барьер |
|---|---|---|---|
| USB-накопители | Оператор или наладчик приносит флешку с программами, вставляет в стойку или в цеховой компьютер | Классический путь червей и шифровальщиков; флешка побывала в чужом компьютере, «лечилась» у знакомого, раздавалась между цехами | Политика «чистых» флешек: только выданные предприятием, проверка на отдельном изолированном компьютере перед стойкой |
| Корпоративная («плоская») сеть | Заражается офисный ПК (почта, сайт, реклама) — вредоносная программа сканирует всю сеть, где стоят и стойки ЧПУ | Самый частый сценарий: стойки и офис в одном сегменте, черви типа WannaCry заражают Windows-стойки автоматически | Сегментация: отдельная сеть для станков и межсетевой экран между цехом и офисом |
| Интернет | Для «удобного» удалённого доступа на роутере проброшены порты (RDP, VNC, порты стоек); сервисы поиска устройств в интернете находят их за минуты | Протоколы стоек часто не имеют аутентификации и шифрования; доступ получает любой, кто просканировал адрес | Полный запрет проброса портов на стойки; удалённый доступ только через виртуальную частную сеть (VPN) |
| Телесервис и подрядчики | Сервисная организация подключается к сети завода; её ноутбук или канал скомпрометирован | Постоянные «висящие» каналы к чужой инфраструктуре; чужой ноутбук с полной картой доступа к вашим стойкам | Клиентский VPN с журналированием, доступ по запросу на время работ, отдельные учётные записи для каждой организации |
| Съёмные и личные устройства инженеров | Ноутбуки технологов, телефоны, зарядные кабели подключаются то к стойке, то к домашней сети | Устройство-«челнок» переносит заражение между недоверенными и производственными сетями | Запрет личных устройств на стойках; выделенные программаторские компьютеры без выхода в интернет |
| Беспроводные сети и «народные» решения | Wi-Fi удлинитель до цеха, точка доступа в розетке, подключённая к станочной сети «чтобы посмотреть камеры» | Неучтённый мост из недоверенной среды прямо в технологический сегмент, невидимый для ИТ-службы | Запрет неучтённого сетевого оборудования; регулярная инвентаризация портов и точек подключения |
Почему стойки ЧПУ уязвимы: старые системы, открытые протоколы, заводские пароли
Стойка ЧПУ — это специализированный промышленный компьютер. У неё своя операционная среда, сетевые сервисы и пароли, и с каждым из этих элементов связаны характерные слабости. Разберём по типам систем.
| Система ЧПУ | Программная база | Характерные слабости | Что делать |
|---|---|---|---|
| Fanuc (серии 0i, 30i, 31i и др.) | Собственная операционная система стойки плюс Windows-часть (панель оператора, PMC/интерфейсы на базе Windows CE/XP в старых моделях, Windows 7/10 в новых) | Протокол FOCAS (порт TCP 8193) по умолчанию работает без аутентификации — за неё отвечает параметр 10344, и с завода он равен нулю. Подключившийся к порту может читать программы, параметры, состояние; трафик не шифруется | Включить аутентификацию FOCAS (параметр 10344 ≠ 0), сменить заводские пароли, закрыть порт 8193 межсетевым экраном для всех, кроме сервера сбора данных |
| Siemens SINUMERIK (828D, 840D sl) | Собственное программное ядро NCK/PLC плюс Windows-панель (OPP/HMI); интерфейс X130 для подключения к заводской сети | Сервисы для сервиса и диагностики (порт 102 для обмена по протоколу S7, VNC-доступ к экрану) открываются при неправильной настройке профилей; пароли экранных сессий часто остаются заводскими | Использовать штатный встроенный межсетевой экран SINUMERIK: у интерфейса X130 профиль «заводская сеть» по умолчанию блокирует все входящие соединения; для телесервиса — VPN-шлюзы типа SINEMA Remote Connect |
| Syntec (серии 6/10/20/60, 900) | Стойки на базе Windows (Windows XP Embedded, Windows 7, Windows 10) | Обмен программами через общие сетевые папки Windows по протоколу SMB; на старых стойках используется SMB 1.0 — тот самый протокол с уязвимостью CVE-2017-0143–0148, через которую работал EternalBlue/WannaCry | Отключить SMB 1.0, установить обновления безопасности, закрыть папки паролями (подробнее — в разделе ниже), вынести старые стойки в отдельный сегмент |
Три общих слабости характерны для всех производителей, независимо от бренда.
Устаревшие операционные системы
Станки служат 20–30 лет, а Windows-составляющая стойки обновляется только вместе со сменой поколения системы ЧПУ. На производстве полно стоек под управлением Windows XP и Windows 7: этим системам давно не выпускают обычные обновления безопасности, и каждая новая публичная уязвимость остаётся в них навсегда. Отключить такой компьютер нельзя — он встроен в работающий станок. Единственный рабочий способ защиты — не подпускать к нему недоверенный сетевой трафик, то есть сегментация.
Промышленные протоколы без аутентификации
FOCAS у Fanuc, протоколы обмена S7 у Siemens, Modbus у приводной периферии — эти протоколы проектировались в эпоху, когда производственная сеть была физически изолирована, поэтому «из коробки» они часто не требуют ни пароля, ни шифрования. Независимые исследования (в частности, работа по безопасности ЧПУ, представленная на конференции DIMVA в 2023 году) показали: к стойкам Fanuc можно подключаться по FOCAS без каких-либо учётных данных и читать управляющие программы и параметры. Если такой порт виден из корпоративной сети или, хуже, из интернета — кража технологий или порча параметров вопрос времени.
Заводские пароли
Пароли по умолчанию для сервисных уровней доступа публикуются в документации производителей и давно собраны в общедоступные списки. Стойка, VNC-доступ к экрану, сетевые службы, цеховой маршрутизатор — если на всём этом остались заводские пароли, формально «защищённая» система открывается любому, кто потратит пять минут на поиск. Смена заводских паролей — самый дешёвый и при этом самый игнорируемый пункт защиты.
Архитектура защищённой станочной сети
Цель архитектуры — не сделать цех «неуязвимым» (это невозможно на старых стойках), а ограничить радиус поражения: заражение офиса не должно останавливать станки, а заражённая стойка не должна открывать всю сеть. Международная серия стандартов МЭК 62443 (в России действует ГОСТ Р МЭК 62443) описывает это как деление на зоны (группы устройств с одинаковыми требованиями защиты) и каналы (контролируемые пути обмена между зонами). Ниже — практическая реализация для станочного участка.
Шаг 1. Инвентаризация
Составьте список всего, что имеет сетевой разъём: стойки ЧПУ (с IP-адресами и версиями программного обеспечения), серверы программ, компьютеры технологов, принтеры этикеток, системы мониторинга, коммутаторы и точки Wi-Fi. Для каждой стойки зафиксируйте, какие сетевые сервисы у неё включены и кому они реально нужны. Без этой карты любая сегментация превратится в игру вслепую — и либо задушит производство, либо не защитит его.
Шаг 2. Отдельная сеть для станков
Станкам — собственный сегмент: отдельная виртуальная локальная сеть (VLAN) на цеховых коммутаторах и отдельный диапазон IP-адресов, не пересекающийся с офисным. Стойкам назначаются статические адреса (динамика в производственной сети недопустима: телесервис и сбор данных должны точно знать, где станок). В терминах МЭК 62443 это минимальное деление на уровни: станки и стойки (нижний уровень), серверы сбора данных и программирования (промежуточный), офисная сеть (верхний).
Шаг 3. Межсетевой экран между цехом и офисом
Между станочной и офисной сетями ставится межсетевой экран с политикой «запрещено всё, что не разрешено явно». Типовые правила для станочного участка:
| Направление | Служба/порт | Правило | Комментарий |
|---|---|---|---|
| Станки → интернет | Все | Запретить полностью | Стойке в интернете нечего делать; обновления и лицензии — через сервер обновлений внутри сети |
| Станки → офис | Все, кроме сервера программ | Запретить | Стойка не должна «видеть» офисные компьютеры и файловые серверы |
| Станки → сервер обмена программами | SMB/FTP/порт сервера | Разрешить только к этому серверу | Один контролируемый путь передачи программ вместо хаотичных общих папок |
| Офис → станки | Порты мониторинга (например, FOCAS 8193) | Разрешить только серверу мониторинга | Никакого доступа «с любого офисного компьютера до любой стойки» |
| Станок → станок | Все | Запретить между разными станочными зонами | Червь на одной стойке не должен расходиться по всему цеху |
| Сервер мониторинга → станки | Порты сбора данных | Разрешить, вести журнал | Сбор данных о наработке и состоянии — только из выделенной зоны |
Шаг 4. Демилитаризованная зона и сервер обмена программами
Обмен управляющими программами между «миром людей» и станками лучше строить не прямыми подключениями, а через выделенный сервер в промежуточной зоне (демилитаризованной). Технолог кладёт программу на сервер с офисного компьютера, наладчик забирает её на стойке — стойка общается только с этим сервером и только по разрешённым портам. На сервере работает антивирус и проверка файлов, чего нельзя сказать о стойке. Для старых стоек Syntec, которым технически нужен протокол SMB 1.0, такой выделенный сервер — единственный цивилизованный способ сохранить обмен файлами, не открывая устаревший протокол на всю сеть.
Шаг 5. Запрет прямого выхода в интернет и контроль беспроводных решений
Станочная сеть не должна иметь выхода в интернет — точка. Если станкам нужны обновления от производителя, их доставляет сервер обновлений в демилитаризованной зоне или инженер по регламенту. Отдельно запретите «народный» способ подключения удалённых объектов — удлинители Ethernet и точки Wi-Fi, воткнутые в станочную сеть без ведома ИТ-службы: каждый такой мост обесценивает всю сегментацию.
Удалённый доступ для телесервиса: как подключать сервис правильно
Современный сервис станков с ЧПУ немыслим без удалённой диагностики: до трети неисправностей решается без выезда инженера, если он может подключиться к стойке и прочитать журнал аварий. Но именно удалённый доступ — самый частый источник дыр в производственной защите. Сравним типовые способы организации доступа.
| Способ | Как работает | Риски | Вердикт |
|---|---|---|---|
| Проброс портов на маршрутизаторе | Порт стойки или удалённого рабочего стола «выдвинут» наружу, на белый IP-адрес | Стойка фактически опубликована в интернете; автоматические сканеры находят такие порты за минуты, а протоколы стоек часто не требуют пароля. Сюда же относятся «временные» пробросы, которые забыли закрыть | Нельзя. Ни временно, ни «только на выходные», ни «с нестандартным портом» |
| Белый IP + список разрешённых адресов сервиса | Порт открыт наружу, но межсетевой экран пускает только адреса сервисной организации | Лучше голого проброса, но входящее соединение всё равно публично; адреса сервисной организации меняются, список устаревает, протокол остаётся без шифрования | Допустимо лишь как крайняя мера на дни, с журналированием каждого подключения |
| Клиентский VPN | Сервисная организация подключается программным клиентом к VPN-шлюзу предприятия; шлюз сам инициирует и шифрует соединение | Требует дисциплины: отдельные учётные записи, отзыв по окончании работ. При широкой настройке клиент видит всю сеть | Рекомендуется. Ограничить клиента только станочным сегментом и нужными стойками |
| VPN «сеть-сеть» между площадками | Постоянный зашифрованный канал между сетью предприятия и сетью сервисной организации | Удобен при регулярных работах, но создаёт постоянный мост в чужую сеть — при её компрометации страдает ваша | Для постоянных партнёров, с внутренней сегментацией и узкими правилами |
| Промышленный шлюз телесервиса | Выделенное устройство/сервер (например, SINEMA Remote Connect для SINUMERIK или аналогичные решения), доступ выдаётся строго к конкретной стойке на конкретное время, сессии записываются | Требует первоначальной настройки и небольшого бюджета; на старых стойках подключается внешним шлюзом | Лучший вариант. Принцип «нулевого доверия»: доступ к устройству, а не к сети целиком |
Правила безопасного телесервиса, независимо от выбранного способа: только исходящие соединения, инициированные со стороны предприятия; доступ открывается на время работ и закрывается после; для каждой сервисной организации — своя учётная запись с двухфакторной аутентификацией; все сессии журналируются. Это же требование стоит предъявлять к подрядчикам, которые «просто подключат свой удалённый доступ» для диагностики.
Так работает и телесервис «Сервис Станков»: инженер подключается к стойке через защищённый канал, читает журнал аварий и параметры, и значительная часть проблем решается без выезда — удалённая диагностика «Телесервис» стоит от 3 500 ₽. Подробнее о том, что можно починить дистанционно, — в статье «Удалённая диагностика ЧПУ: как работает и что можно починить без выезда». Естественно, канал организуется так, чтобы не открывать стойку в интернет.
SMB 1.0 на стойках Syntec: что отключить
Стойки Syntec — самый массовый «китайско-тайваньский» класс станков на российских предприятиях, и их фирменный способ обмена программами — общая папка Windows (инструкция по её настройке — в статье «Подключение сетевой папки для станков Syntec: пошаговая инструкция»). Проблема в том, что старые стойки работают под Windows XP Embedded и обмениваются по протоколу SMB 1.0 — а это именно та версия протокола, через уязвимости которой (CVE-2017-0143–0148, бюллетень Microsoft MS17-010) распространялись EternalBlue и WannaCry. Эксплойт срабатывает без участия пользователя: достаточно, чтобы заражённый компьютер находился с такой стойкой в одной сети.
Что делать по шагам:
- Проверьте версию протокола. Если стойка под Windows XP/старой Windows 7 и папка подключается «сама собой» без современных настроек — почти наверняка используется SMB 1.0.
- Установите обновление безопасности MS17-010. Для Windows XP корпорация Microsoft в мае 2017 года экстренно выпустила отдельное обновление именно из-за WannaCry — найдите его в каталоге обновлений Microsoft для вашей редакции XP Embedded. Для Windows 7 и новее подойдёт обычный накопительный пакет обновлений.
- Отключите SMB 1.0 там, где можно. На стойках под управлением Windows 7/10: «Панель управления» → «Программы» → «Включение или отключение компонентов Windows» → снять флажок «Поддержка общего доступа к файлам SMB 1.0/CIFS» → перезагрузка. Именно этот способ официально рекомендован в бюллетене MS17-010.
- Оговорка для старых стоек. На Windows XP Embedded отключение SMB 1.0 может привести к тому, что стойка перестанет видеть сетевые папки, а иногда — к сбоям самой панели. Если обмен программами требует SMB 1.0, не ломайте работающий станок: изолируйте его в отдельный сегмент с выделенным сервером обмена (см. раздел про демилитаризованную зону) и закройте доступ к нему межсетевым экраном. Изолированная стойка с SMB 1.0 — управляемый риск; стойка с SMB 1.0 в одной сети с офисом — открытая дверь.
- Закройте папку паролем. Общий доступ к папке стойки должен быть защищён паролем, а не открыт «для всех» — иначе содержимое стойки доступно любому устройству сегмента.
Базовая гигиена станочной сети: чек-лист из 15 пунктов
Эти меры не требуют большого бюджета и дают основной эффект. Пройдитесь по списку и отметьте, что уже сделано на вашем производстве.
- Инвентаризация: список всех стоек с IP-адресами, версиями систем ЧПУ и включёнными сетевыми сервисами — обновляется при каждом изменении.
- Смена всех заводских паролей: стойки, доступ к экранам по VNC, PMC, сетевые службы, цеховой маршрутизатор. Пароли хранятся в менеджере паролей или запечатанном конверте у ответственного лица — не в файле «Пароли.xls» на общем диске.
- Включение аутентификации FOCAS на стойках Fanuc (параметр 10344) — чтобы порт 8193 не принимал подключения без пароля.
- Отключение SMB 1.0 на стойках Windows, где это возможно, и установка обновления MS17-010 на тех, где невозможно.
- Отключение неиспользуемых сервисов стойки: Telnet, FTP, встроенный веб-сервер диагностики, лишние службы удалённого экрана — всё, что не используется технологическим процессом.
- USB-политика: только выданные предприятием накопители, проверка на отдельном изолированном компьютере перед подключением к стойке, запрет личных флешек операторов и наладчиков.
- Регулярные резервные копии параметров, программ и логики PMC: для Fanuc — по инструкции «Полная резервная копия Fanuc: параметры, программы, PMC — все способы», для SINUMERIK 828D/840D — «Резервная копия SINUMERIK 828D и 840D: архив и восстановление». Копия хранится и на площадке, и вне её — шифровальщик не должен добраться до обеих.
- Проверка восстановления: не реже раза в год убедитесь, что из копии действительно можно поднять стойку, — иначе это не резервная копия, а архив надежд.
- Обновления с оговорками: на стойки ставятся только пакеты, разрешённые производителем системы ЧПУ, сначала на одном станке или стенде; перед любым обновлением — полная копия системы.
- Межсетевой экран цех/офис с политикой «запрещено всё, что не разрешено явно» и журналированием правил.
- Запрет выхода станков в интернет и запрет неучтённых точек Wi-Fi и удлинителей Ethernet в станочной сети.
- Удалённый доступ только через VPN с отдельными учётными записями для каждой сервисной организации, двухфакторной аутентификацией и журналированием сессий.
- Отзыв доступов после работ: сессии телесервиса закрываются, временные учётные записи блокируются в тот же день.
- Мониторинг сети: контроль соединений к стойкам (кто и когда подключался), оповещения об аномалиях — с чего начать, описано в статье «IoT-мониторинг станков: что даёт и с чего начать в цехе».
- Обучение персонала и регламент инцидента: операторы знают, что не открывают вложения на цеховых компьютерах и не подключают личные устройства; у дежурного есть напечатанный план действий «если что-то зашифровалось».
Отдельно про настройку сети на самих стойках: подключение стойки Fanuc к сети с правильными адресами и включёнными только нужными службами — основа основ, пошагово это разобрано в статье «Как настроить сеть на стойке ЧПУ Fanuc 0i-F».
Что делать, если шифровальщик уже в сети: план действий
Действия первых часов определяют, будет ли инцидент потерей одного участка или всего производства. План стоит распечатать и держать у начальника цеха и дежурного инженера.
- Изолируйте станочную сеть, не выключая станки резко. Первым делом разорвите связь между сегментами: отключите транки между станочной и офисной сетями на межсетевом экране, отключите каналы VPN и Wi-Fi. Изоляция важнее выключения: стойки останавливайте по штатному регламенту, чтобы не повредить инструмент, приспособление и деталь в шпинделе.
- Зафиксируйте картину. Фотографии экранов, имена зашифрованных файлов, текст записки вымогателя, время начала — всё это понадобится для расследования и оценки масштаба.
- Определите границы. Пройдите по списку инвентаризации: какие стойки отвечают, какие нет, где изменились файлы. Это покажет, через какой сегмент пошло заражение.
- Не платите выкуп. Оплата не гарантирует расшифровку (ключей может просто не быть), финансирует следующие атаки и помечает предприятие как «платящее». Norsk Hydro прошёл атаку без выплаты — это подтверждённая практика.
- Сообщите: руководству, службе информационной безопасности или внешнему подрядчику по киберзащите; если предприятие относится к критической информационной инфраструктуре — действуйте по регламенту взаимодействия с регуляторами. Платёжные и юридические последствия оценивайте вместе с юристами.
- Восстанавливайтесь с чистой сети. Не подключайте восстановленные стойки обратно, пока заражённый сегмент не вычищен: смените пароли, закройте вектор проникновения, проверьте серверы обмена программами. Дальше — восстановление параметров и программ из резервных копий на стойках, которые вы делали по чек-листу выше.
- Запускайте по регламенту. После восстановления параметров станок запускается как после длительного простоя: проверка нулей, холостые перемещения, пробная деталь. Комплексную проверку и запуск после инцидента выполняет сервисная организация — запуск станков (пусконаладочные работы) от 12 000 ₽.
- Проведите разбор. Как попали, почему распространилось, что спасло (или должно было спасти). Каждая рекомендация разбора — пункт в план доработок сети, иначе история повторится.
Баланс защиты и производительности: как не задушить производство
Главная ошибка при внедрении защиты — сделать цех неудобным. Тогда персонал начинает обходить запреты: приносить личные флешки, тянуть удлинители Ethernet, открывать «временные» пробросы портов. Каждый пункт безопасности нужно проектировать с оговоркой «а как люди будут работать». Типовые компромиссы:
| Мера защиты | Риск «перегнуть» | Разумный компромисс |
|---|---|---|
| Полный запрет USB-портов | Срыв передачи программ, работа встаёт, начинается обход запретов | Выделенные флешки предприятия + компьютер-посредник с антивирусной проверкой; постепенный перевод обмена на сервер программ |
| Полная изоляция станочной сети | Нет телесервиса и мониторинга — предприятие теряет скорость реакции | Изолированный сегмент + контролируемые каналы: VPN для сервиса, выделенный сервер для сбора данных |
| Антивирус прямо на стойке ЧПУ | Конфликт с программным обеспечением стойки, задержки, поддержка производителя не гарантирует работу — риск остановки станка «от защиты» | Проверять файлы на сервере обмена и шлюзах, а не на стойке; на стойке — только решения, одобренные производителем ЧПУ |
| Установка всех обновлений подряд | Стойка может не загрузиться: слетают лицензии, драйверы, настройки; простой на неопределённый срок | Только проверенные производителем пакеты, пилот на одном станке, полная копия системы до изменений, работы — в окно технического обслуживания |
| Отключение SMB 1.0 на старых стойках | Стойки Windows XP перестают видеть сетевые папки — наладчики переходят на флешки, безопасность снова обходится | Выделенный сервер обмена для старых стоек в изолированной зоне, где SMB 1.0 допустим и контролируем |
| Жёсткие процедуры доступа для сервиса | Вызов инженера затягивается «из-за согласований», производство против новых правил | Заранее настроенный VPN-канал и доступ по запросу за минуты — защита ограничивает не скорость, а лишних участников |
Внедряйте изменения поэтапно и в согласованные окна: сначала инвентаризация и пароли (без остановки станков), затем сегментация на уровне коммутаторов, затем сервер обмена и VPN для телесервиса. Так производство не заметит революции, а защита появится.
Частые вопросы о кибербезопасности станочной сети
Можно ли просто отключить стойки от сети и передавать программы флешкой?
Можно, но это не защита, а обмен одного риска на другой: флешка — самостоятельный вектор заражения, а вы одновременно теряете телесервис и мониторинг, которые ускоряют реакцию на неисправности. Практичнее сегментация: стойки в сети, но в изолированном сегменте, куда заражённый офисный компьютер не дотянется.
Какой минимальный набор мер, если бюджет ограничен?
Четыре вещи почти бесплатны и закрывают большинство сценариев: смена заводских паролей, резервные копии параметров и программ (в двух местах), запрет выхода станков в интернет и проброса портов, простое разделение станочной и офисной сетей межсетевым экраном. Дальше — VPN для сервиса и USB-политика.
Правда ли, что стойки Fanuc «не взламывают», потому что там не Windows?
Ядро Fanuc действительно собственное, но, во-первых, протокол FOCAS по умолчанию не требует аутентификации (параметр 10344 равен нулю), и подключившийся может читать программы и параметры. Во-вторых, панель оператора и PMC старых моделей работают под Windows — со всеми её рисками. Нецелевые черви и сканеры не разбираются, «настоящий» это компьютер или стойка: они видят открытый порт.
Обязательно ли заводу выполнять стандарты МЭК 62443?
Для большинства машиностроительных предприятий стандарты серии МЭК 62443 (в российской версии — ГОСТ Р МЭК 62443) — добровольный ориентир лучших практик, а не обязанность; обязательные требования установлены для объектов критической информационной инфраструктуры. Но как каркас для проектирования сети — зоны, каналы, уровни защиты — эти стандарты полезны любому цеху.
Нужен ли антивирус непосредственно на стойке ЧПУ?
Как правило — нет. Производители систем ЧПУ не гарантируют совместимость, а ложное срабатывание или конфликт на стойке означает остановленный станок. Правильное место защиты — шлюзы, сервер обмена программами и компьютеры-посредники: именно там файлы попадают под проверку до стойки. Если антивирус на стойке нужен, ставьте только решения из списка, одобренного производителем системы ЧПУ.
Как проверить, не проброшены ли порты наших станков в интернет?
Самый надёжный способ — внешний аудит: попросите сетевого подрядчика или сервисную организацию просканировать ваш внешний адрес из интернета и сравнить результат с ожидаемым списком открытых служб. Дополнительно просмотрите настройки цехового маршрутизатора на правила проброса и трансляции портов — «временные» правила живут годами.
Что спросить у сервисной организации перед подключением её удалённого доступа?
Минимум четыре вопроса: каким способом подключаетесь (VPN — да, проброс портов — нет); есть ли отдельная учётная запись для вас и двухфакторная аутентификация; пишется ли журнал сессий; кто и когда закрывает доступ после завершения работ. Профессиональная сервисная организация отвечает на эти вопросы без пауз — если ответы уклончивые, это повод поискать другую.
Заключение
Киберустойчивость станочной сети — это не продукт, который покупают один раз, а состояние, которое поддерживают: сегментация ограничивает радиус поражения, правильный удалённый доступ даёт сервису скорость без открытых портов, резервные копии параметров превращают худший сценарий из катастрофы в ремонтные работы на несколько смен, а обучение персонала закрывает главный вход для атак — человеческий фактор. Начните с инвентаризации и смены заводских паролей — это не потребует ни остановки станков, ни бюджета, но уже отделит вашу сеть от половины типовых сценариев.
Если нужна помощь с настройкой сети стойки, организацией защищённого телесервиса или восстановлением параметров после инцидента — инженеры «Сервис Станков» работают в 45 регионах России, в Беларуси и Казахстане, выезд — в течение 24 часов, а консультация по подключению начинается с удалённой диагностики от 3 500 ₽.
Источники
- ГОСТ Р МЭК 62443-3-3-2016. Сети промышленной коммуникации. Защищённость (кибербезопасность) сети и системы. Часть 3-3. Требования к системной безопасности и уровни безопасности
- ISA/IEC 62443-3-2:2020. Безопасность промышленных систем автоматизации и управления. Часть 3-2. Оценка рисков, связанных с защитой, при проектировании систем (зоны и каналы)
- Бюллетень безопасности Microsoft MS17-010: уязвимости удалённого выполнения кода в SMB 1.0 (Microsoft, на английском языке)
- WannaCry — Википедия (шифровальщик, эксплойт EternalBlue, уязвимость SMB 1.0)
- Официальная страница Norsk Hydro о кибератаке LockerGoga, март 2019 (Hydro, на английском языке)
- MITRE ATT&CK: дескриптор вредоносной программы LockerGoga (S0372)
- Руководство StopRansomware: профилактика и реагирование (CISA, на английском языке)
- Раздел по кибербезопасности промышленных систем управления (CISA, на английском языке)
- Аналитика Positive Technologies: киберугрозы для промышленности (Industrial IoT)
- Siemens Support: доступ к SINUMERIK 828D через интерфейс X130 и встроенные профили межсетевого экрана (Siemens, на английском языке)
- A Security Analysis of CNC Machines in Industry 4.0 — исследование безопасности станков с ЧПУ, конференция DIMVA 2023 (на английском языке)